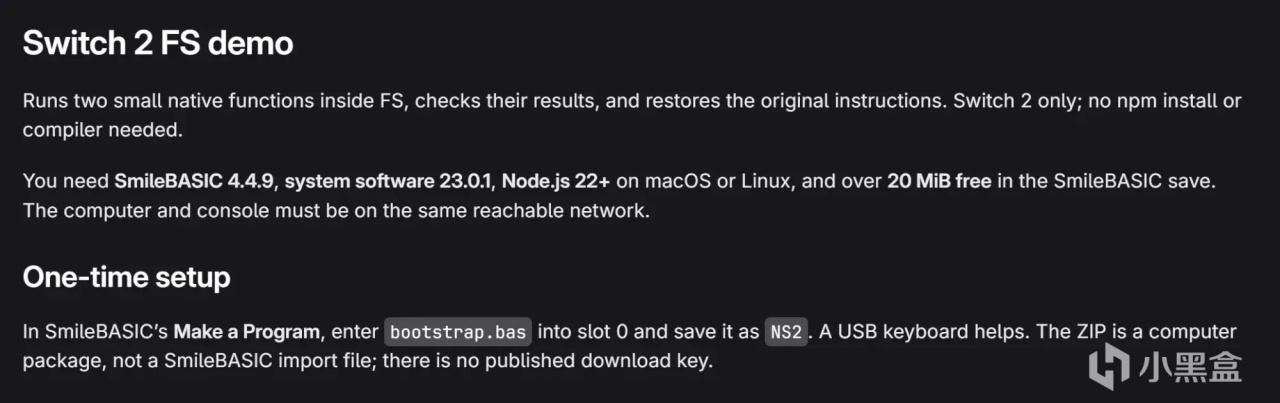
據 VideoCardz 報道,安全研究員 pepsipu(Sami Hajiimid)公佈代號爲 NS2JB 的漏洞利用方案,宣稱可在當前最新 23.0.1 固件版本的 Nintendo Switch 2 上實現代碼執行。
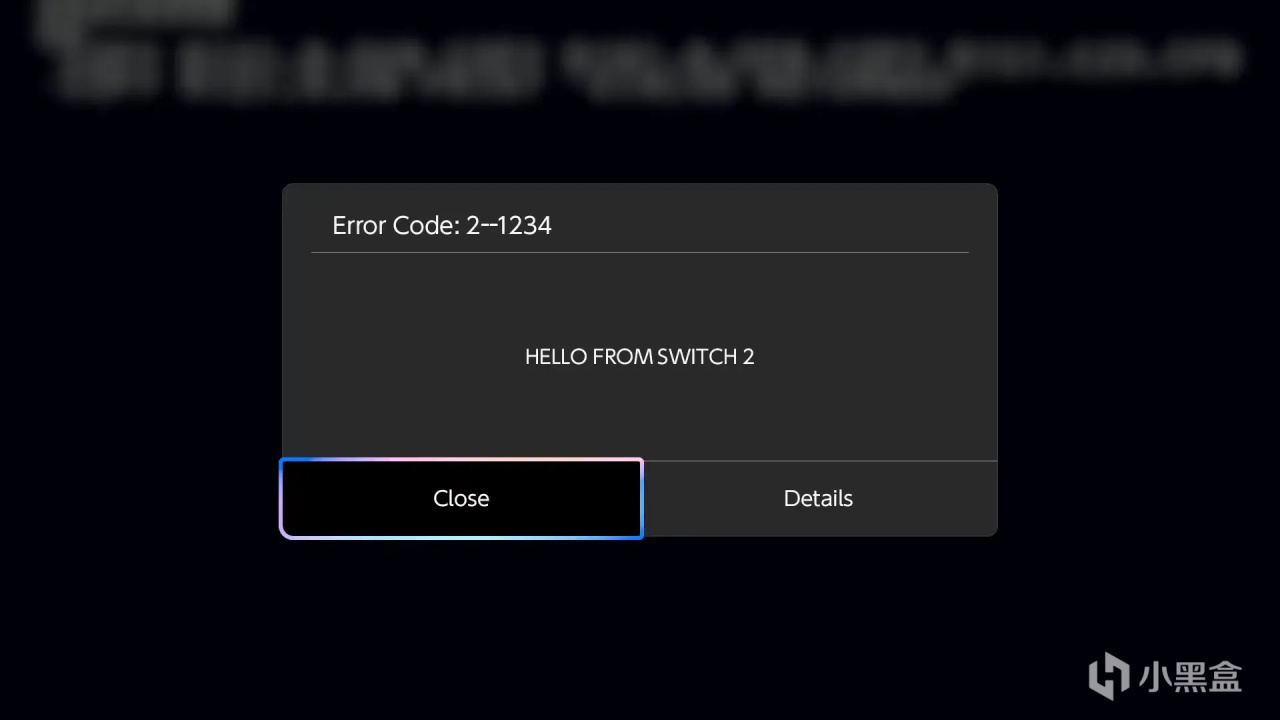
該方案屬於純軟件層面漏洞利用,區別於硬件改裝、芯片直刷方案,無需對主機拆機、焊接硬件模組。 漏洞觸發路徑依託 Switch 2 的向下兼容環境內的 SmileBASIC 程序整數溢出缺陷,以此拿到主機內的執行權限。
研究者以《馬力歐卡丁車 世界》作爲驗證 Demo,通過注入自定義資源實現角色模組加載,演示中加入了彼得・格里芬、初音未來、玉桂狗等外部自定義角色,用來證實權限加載與內存修改能力。
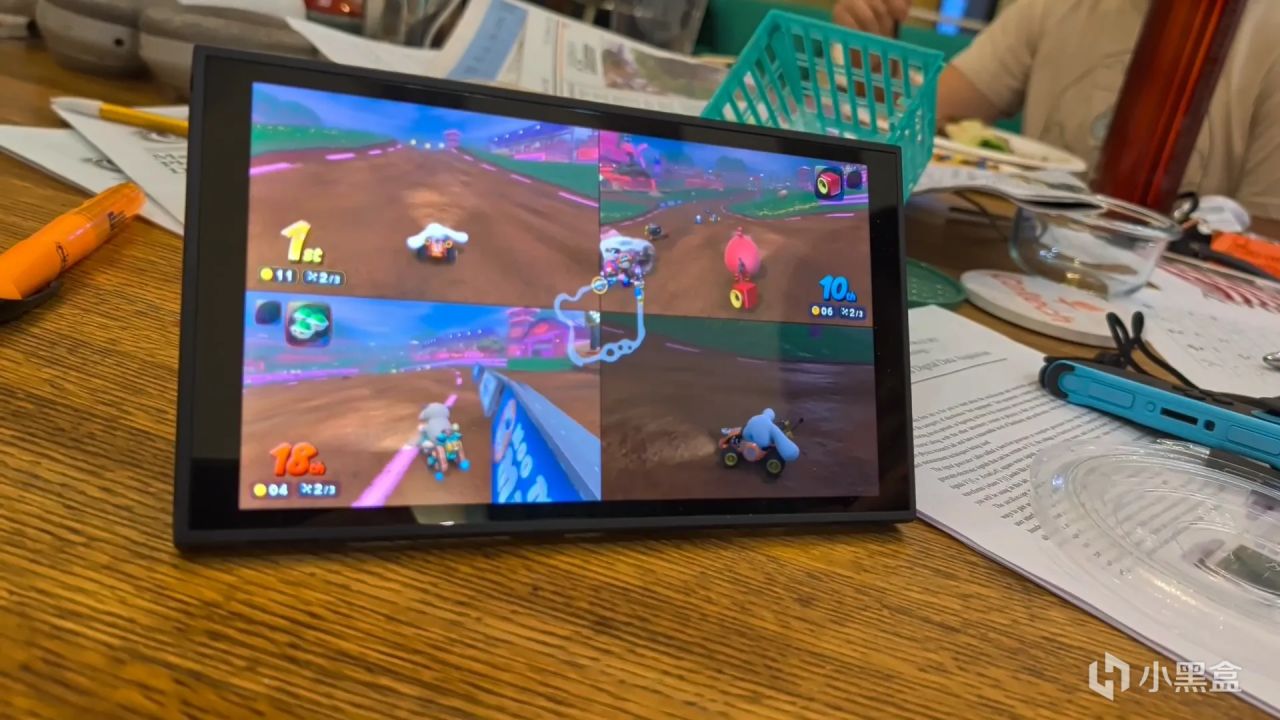
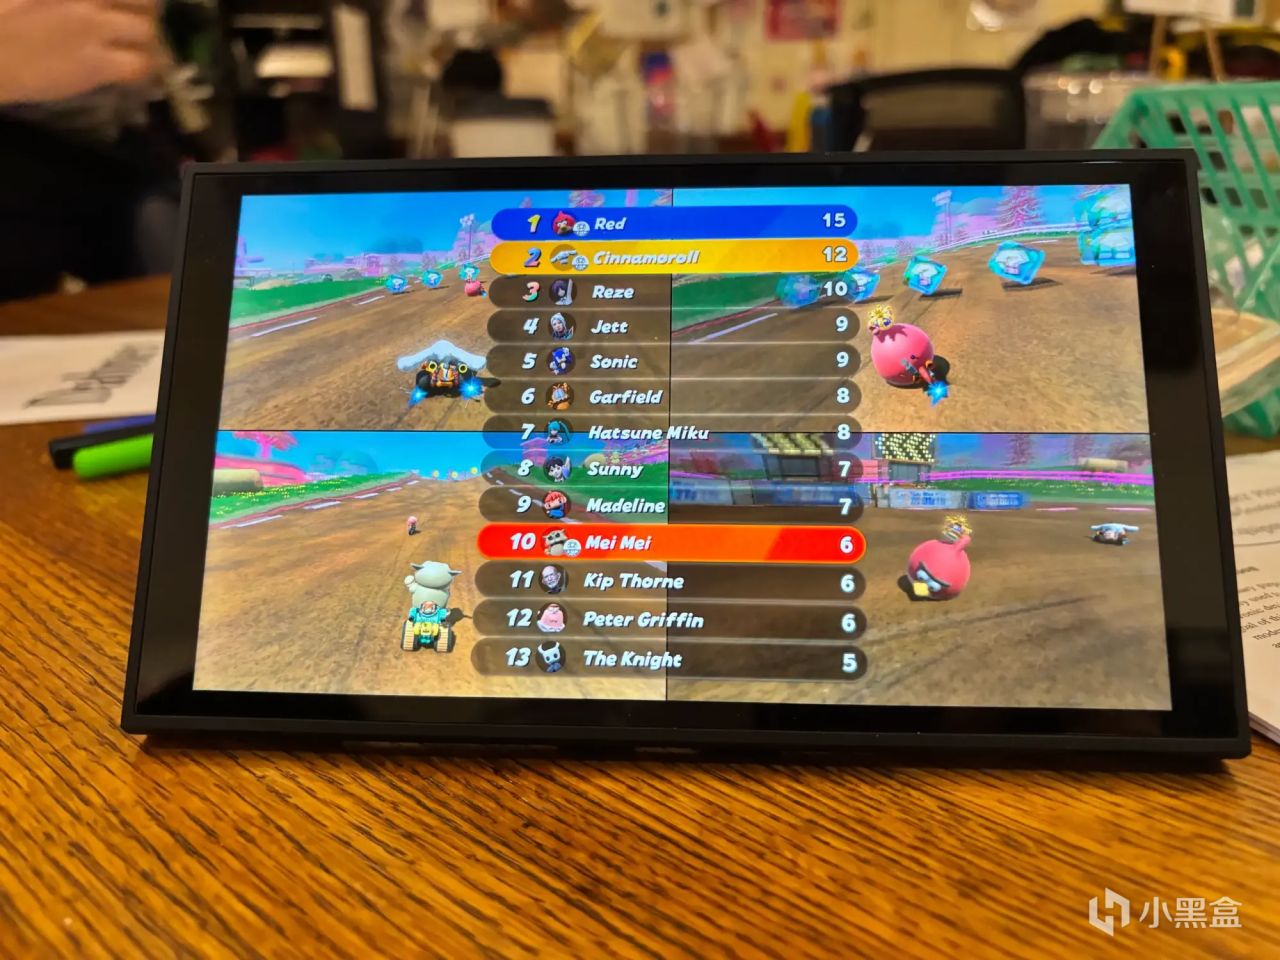
需要明確當前方案的能力邊界: 現階段僅完成了用戶態代碼執行、遊戲資源注入演示,配套完整自制固件 CFW 尚未發佈。
該漏洞屬於臨時內存利用,爲典型的無持久化漏洞,主機重啓後漏洞環境失效,每次開機需要重新執行漏洞載荷。 同時,該漏洞僅完成基礎的內存修改與資源替換,並不代表已經可以穩定加載未經授權的遊戲鏡像。
風險層面: 任何在 Switch 2 上運行未簽名代碼、漏洞利用載荷的行爲,都存在被任天堂服務器檢測並封禁主機聯網權限的風險。一旦觸發 ban,聯機服務、eShop、雲存檔功能都會永久失效,同時直接失去官方保修資格。 任天堂可通過後續系統補丁修復該溢出漏洞,封堵當前利用入口。
更多遊戲資訊請關註:電玩幫遊戲資訊專區
電玩幫圖文攻略 www.vgover.com