据 VideoCardz 报道,安全研究员 pepsipu(Sami Hajiimid)公布代号为 NS2JB 的漏洞利用方案,宣称可在当前最新 23.0.1 固件版本的 Nintendo Switch 2 上实现代码执行。
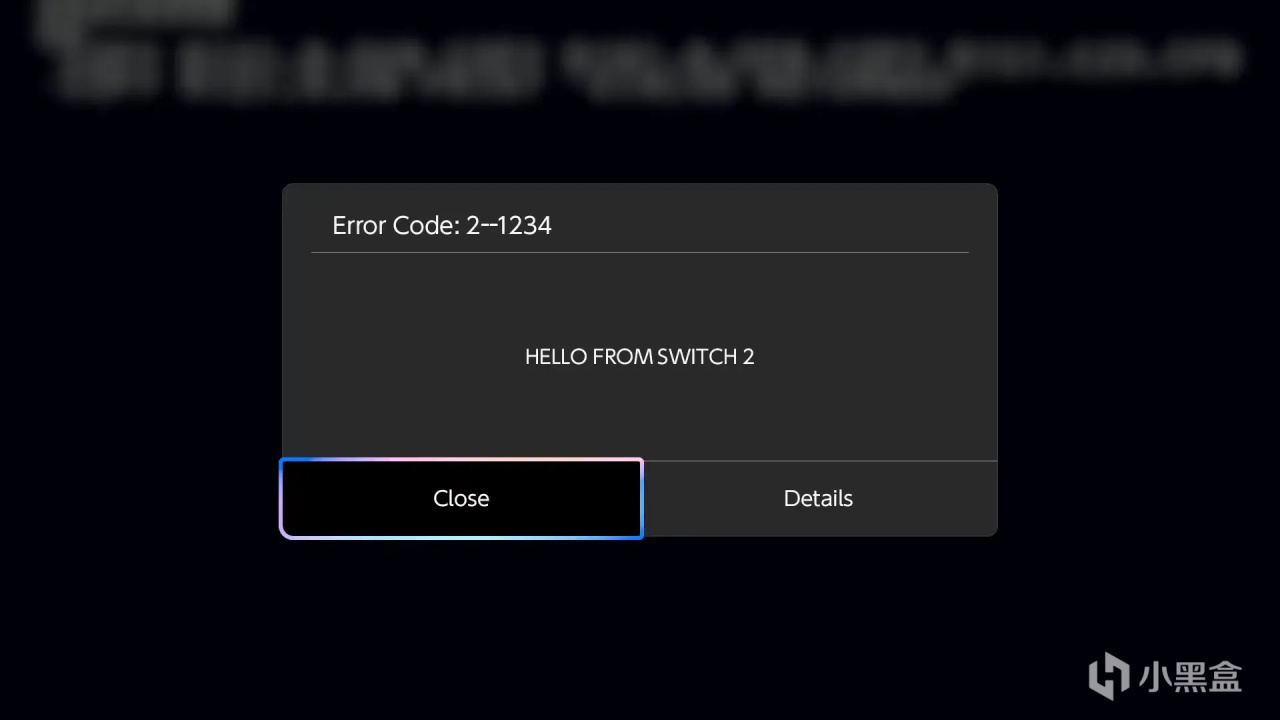
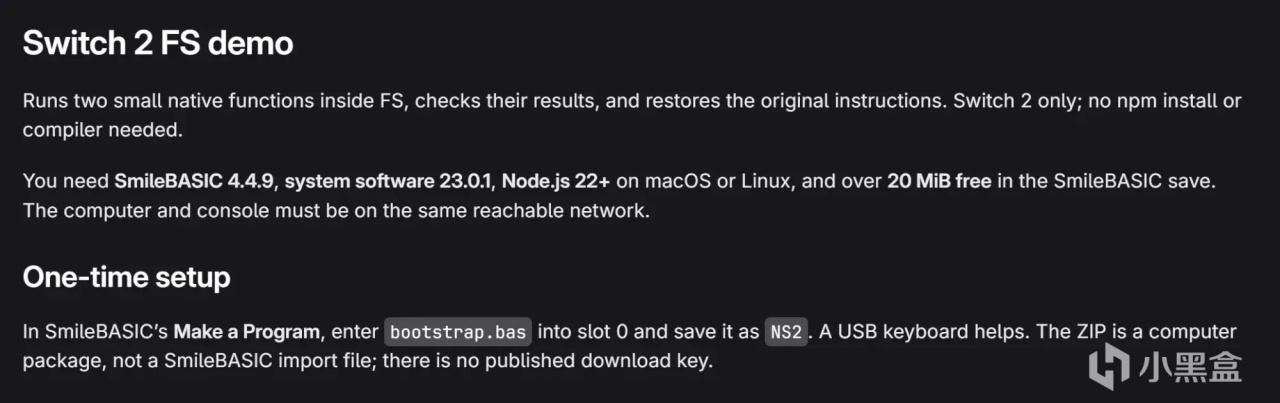
该方案属于纯软件层面漏洞利用,区别于硬件改装、芯片直刷方案,无需对主机拆机、焊接硬件模组。 漏洞触发路径依托 Switch 2 的向下兼容环境内的 SmileBASIC 程序整数溢出缺陷,以此拿到主机内的执行权限。
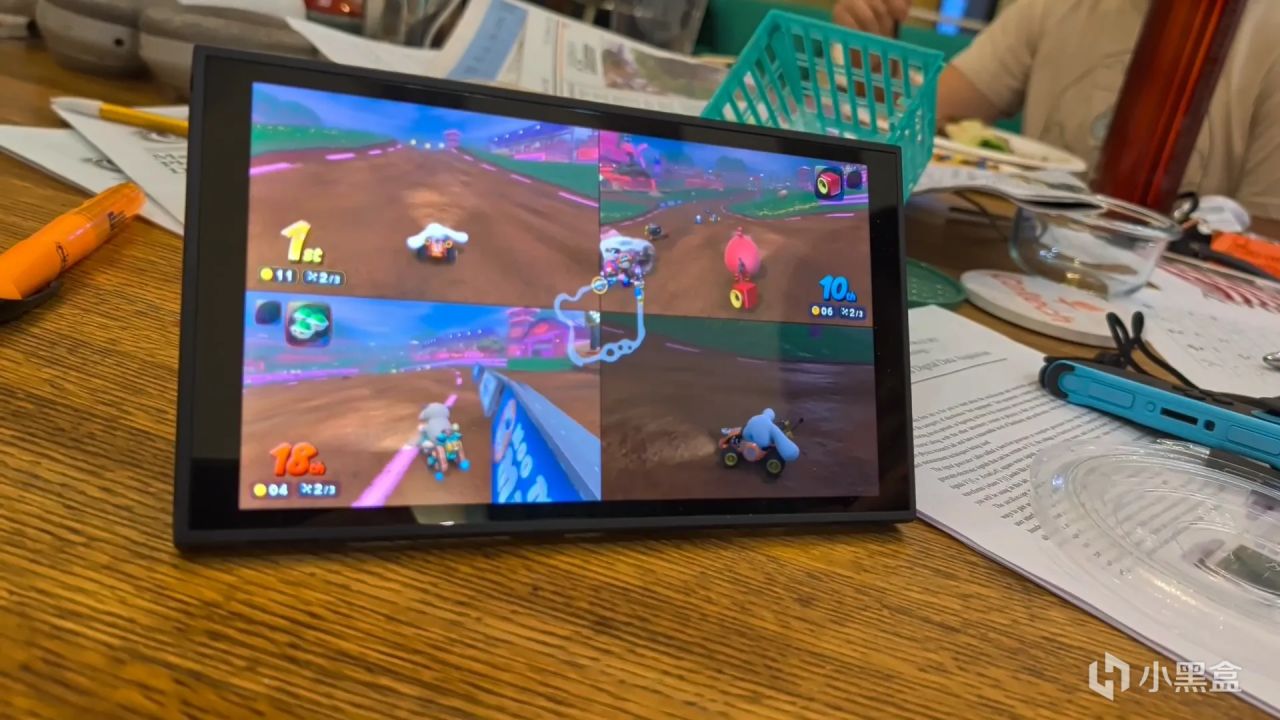
研究者以《马力欧卡丁车 世界》作为验证 Demo,通过注入自定义资源实现角色模组加载,演示中加入了彼得・格里芬、初音未来、玉桂狗等外部自定义角色,用来证实权限加载与内存修改能力。
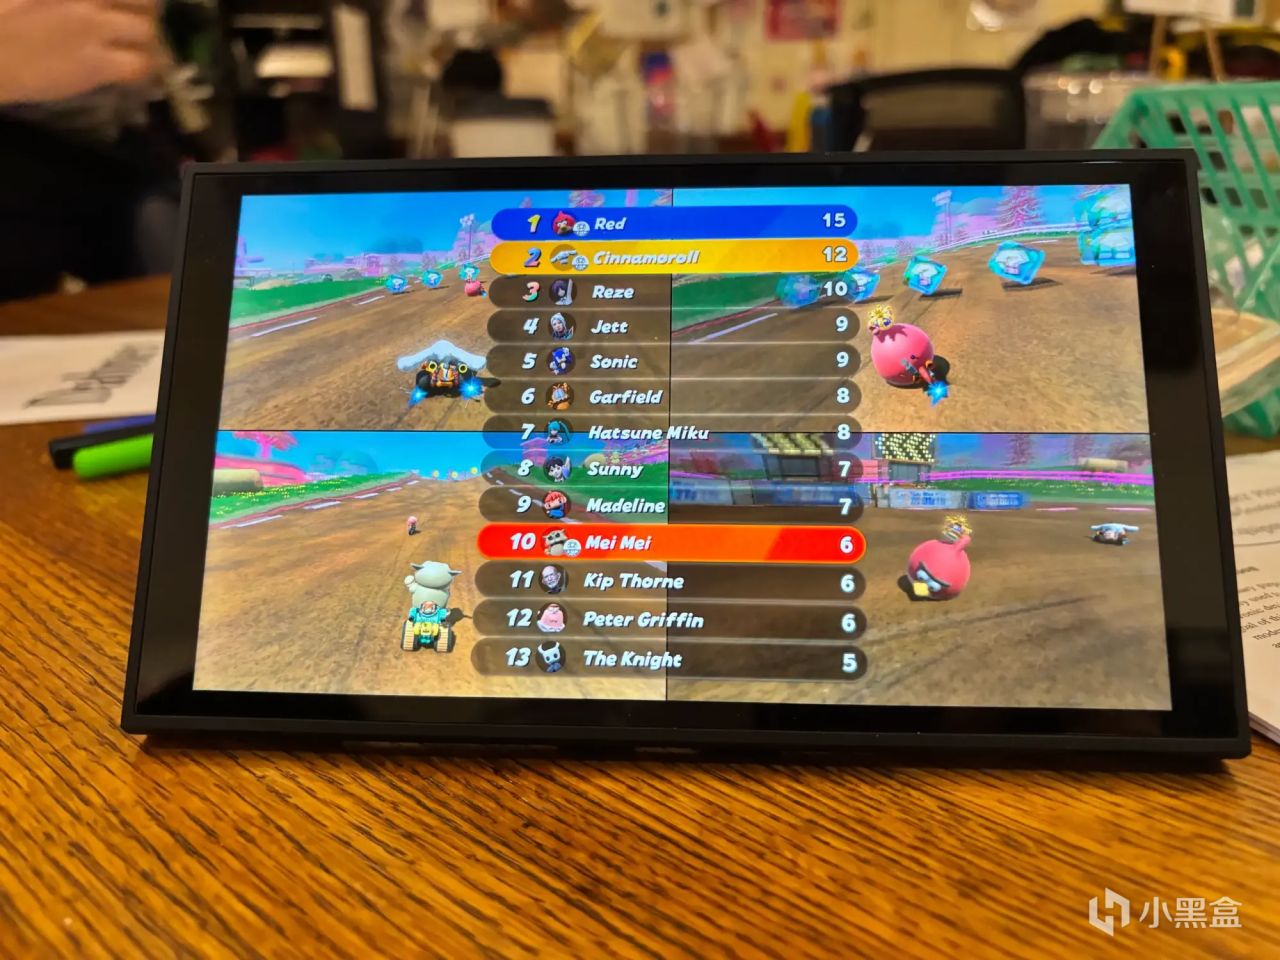
需要明确当前方案的能力边界: 现阶段仅完成了用户态代码执行、游戏资源注入演示,配套完整自制固件 CFW 尚未发布。
该漏洞属于临时内存利用,为典型的无持久化漏洞,主机重启后漏洞环境失效,每次开机需要重新执行漏洞载荷。 同时,该漏洞仅完成基础的内存修改与资源替换,并不代表已经可以稳定加载未经授权的游戏镜像。
风险层面: 任何在 Switch 2 上运行未签名代码、漏洞利用载荷的行为,都存在被任天堂服务器检测并封禁主机联网权限的风险。一旦触发 ban,联机服务、eShop、云存档功能都会永久失效,同时直接失去官方保修资格。 任天堂可通过后续系统补丁修复该溢出漏洞,封堵当前利用入口。
更多游戏资讯请关注:电玩帮游戏资讯专区
电玩帮图文攻略 www.vgover.com