此前我們介紹過兩個手機黑蘋果項目:HackiOS 與 iOS‑Sweet。
這兩個項目都實現了在 ARM 高通安卓硬件上加載蘋果 XNU 內核,跑起原生 iOS,而非安卓主題或者應用層模擬器。但二者早期都是針對特定機型的定製化開發,每新增一款手機,就要大量重複編寫引導、內核補丁、硬件適配代碼,移植門檻極高。
而 「UniXNU」正是爲了解決這個痛點誕生的底層開源工程,面向 ARM 平臺、通用化的 XNU 內核移植框架,類比 PC 黑蘋果世界的 OpenCore。
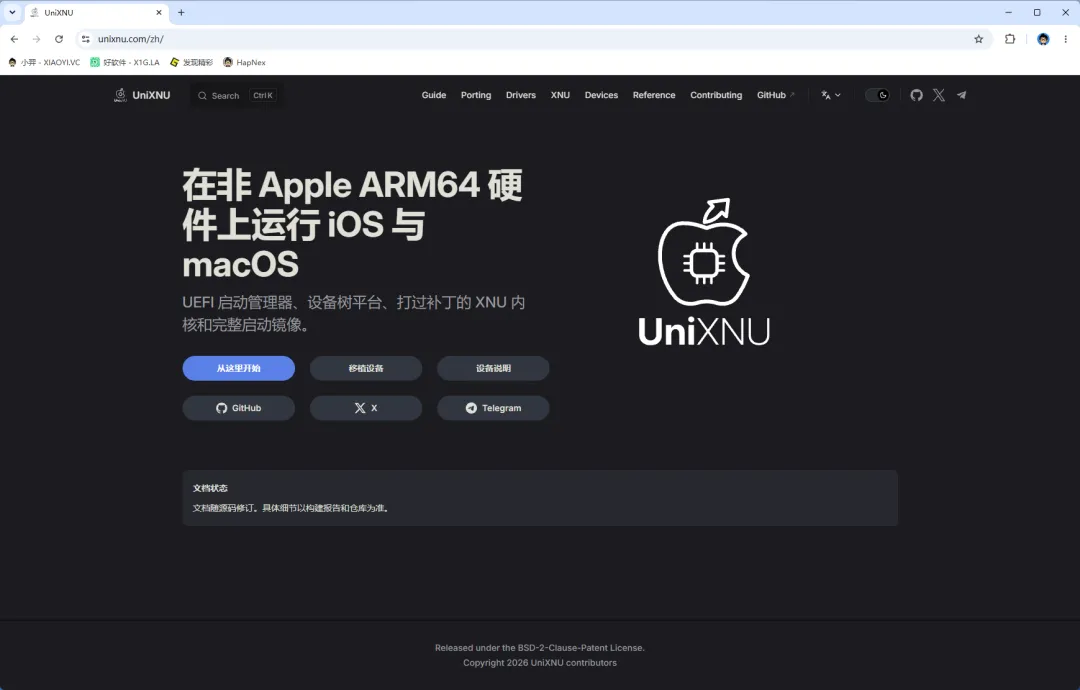
PC 黑蘋果依靠 OpenCore 實現通用引導,讓普通 x86 電腦可以加載 macOS 的 XNU 內核;而 UniXNU 目標則是抽象高通 ARM 安卓設備的硬件差異,提供一套可複用的引導、內核修補、硬件適配基礎設施,降低把 iOS 移植到不同安卓手機的開發成本。
注意:UniXNU 本身不是完整 iOS 刷機包。它不會直接給你一個可以刷入手機的固件鏡像,它是開發者工具集、補丁框架、引導組件,開發者基於 UniXNU,再疊加對應機型的硬件配置、設備固件補丁、iOS 原版鏡像,纔可以完成一臺安卓手機的 iOS 移植工作。HackiOS、iOS‑Sweet 這類具體機型項目,都可以複用 UniXNU 的成果,不用從零造輪子。
小米平板 6S Pro 啓動 iPadOS 17
據視頻演示已成功在搭載驍龍 8 Gen 2 的小米平板 6S Pro 上原生運行了 iPadOS 17!
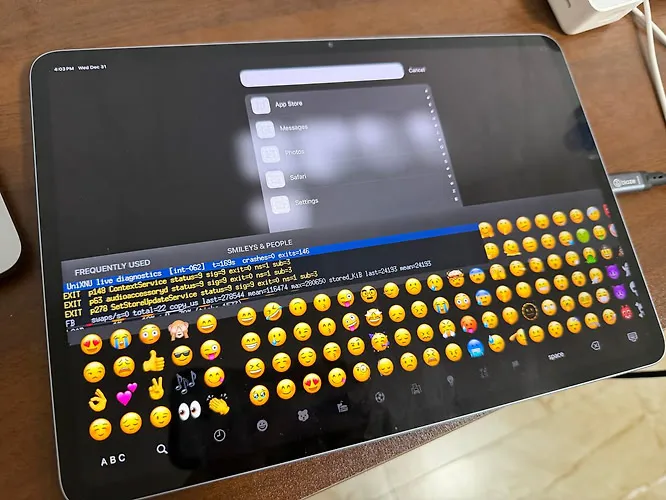
通過移植 Mu-Silicium 實現 UEFI 引導,並對 XNU 內核以及源自 2017 款 iPad Pro 的 iPadOS 17 進行了深度打補丁,在沒有虛擬化或 Shadow Page Tables 的情況下,讓其在 4KB 頁大小的驍龍硬件上實現了完全原生執行。
核心原理
蘋果的 XNU 內核(Darwin 核心)本身開源部分代碼,但它原生只爲蘋果自家 SoC 設計,無法直接在高通驍龍平臺運行。想要在安卓手機跑 iOS,需要解決三大難題:自定義引導加載、XNU 內核打補丁、硬件驅動適配。
引導層:利用安卓 Fastboot 機制,在已經解鎖 Bootloader 的高通設備上,加載 UniXNU 定製 shim 引導程序,替代蘋果設備原生的啓動鏈,繞過蘋果硬件校驗流程。
內核修補:對開源的 XNU 內核源碼做大規模修改,移除蘋果專屬硬件依賴,適配高通 ARM 內存管理、中斷控制器、總線架構。
硬件抽象層:統一封裝電源、顯示、I/O 接口的適配接口,不同機型只需要編寫對應的設備配置,而不是重複修改內核主體。
文件系統支持:提供 HFS + 等蘋果文件系統的掛載能力,能夠讀取原版 iOS 鏡像文件。
簡單理解:iOS‑Sweet、HackiOS 相當於 “某一臺電腦的 OpenCore EFI 配置文件”,UniXNU 就相當於 “OpenCore 本體”。
最後總結
UniXNU 代表手機黑蘋果領域一個重要的方向:從過去一機一方案的零散移植,走向通用框架化。HackiOS、iOS‑Sweet 證明了高通安卓硬件技術上可以跑 iOS,而 UniXNU 嘗試把這套技術能力抽象成公共基礎設施,讓更多機型的移植成爲可能。
更多遊戲資訊請關註:電玩幫遊戲資訊專區
電玩幫圖文攻略 www.vgover.com