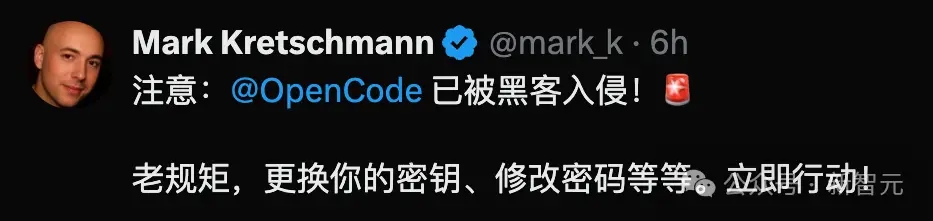
今天,全球不少OpenCode開發者慘遭「洗劫」。
短短几小時,賬上的Token幾乎全被跑光,整個AI圈徹底繃不住了。
事發後,開源AI編程工具OpenCode火速排查,承認這是一起安全漏洞事件。
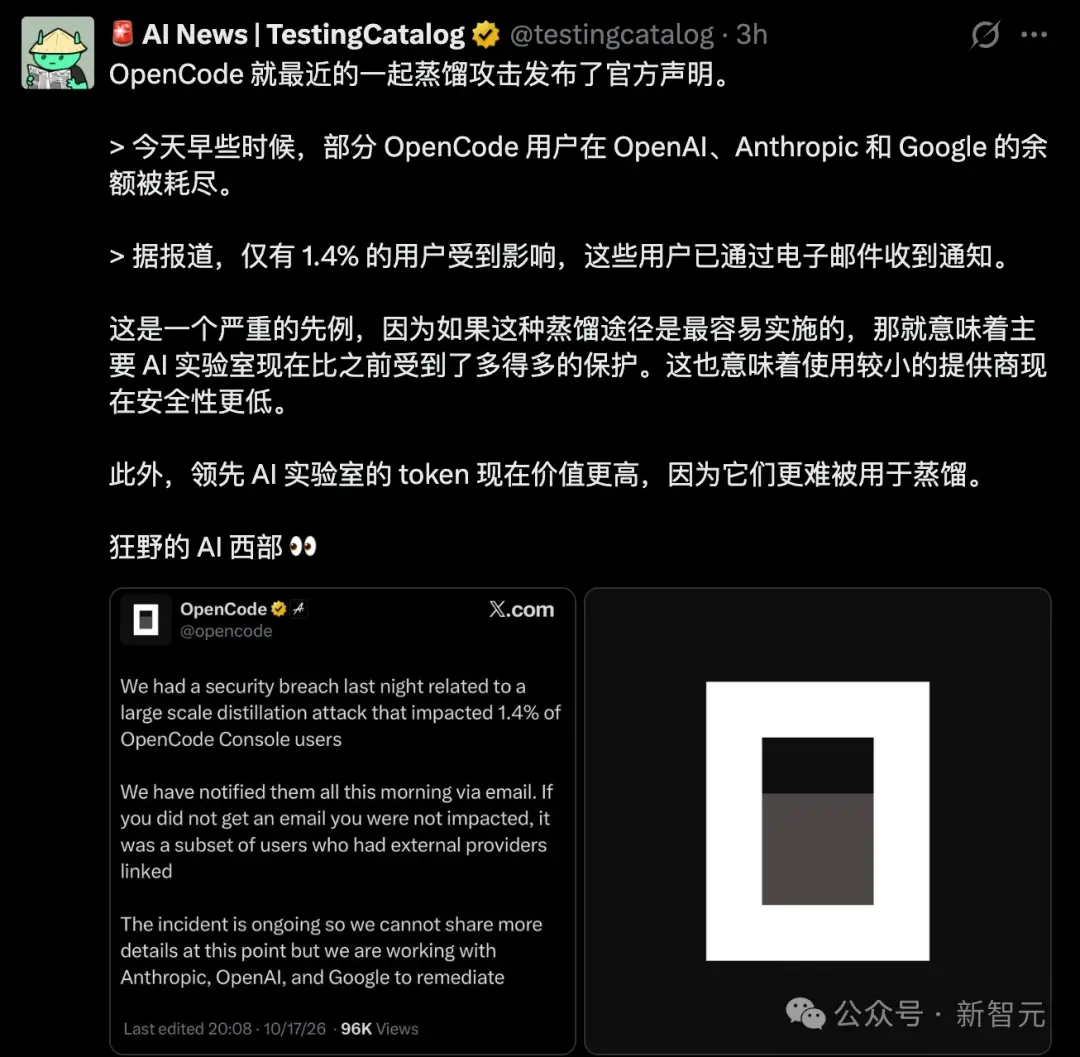
這次大概有1.4%的Console用戶不幸躺槍。
他們放在workspace裏的「御三家」(OpenAI、Claude、Gemini)API Key直接裸奔。
黑客拿到Key之後根本不客氣,逮着頂級模型就是一頓猛刷。
OpenCode已連夜向開發者發郵件預警,並稱聯合Anthropic、OpenAI和谷歌一起「救火」。
Anthropic負責人Lydia Hallie也火速下場回應,「目前所有疑似泄露的Claude API密鑰,已經全部強制註銷」。
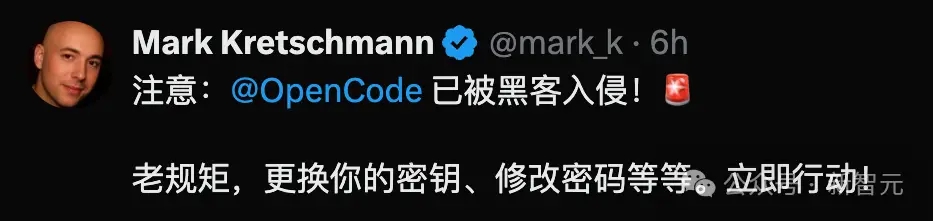
OpenCode爆驚天漏洞
一夜盜刷1700美金
OpenCode遭洗劫整件事,爆得非常快。
最開始,只是零星有幾個程序員在曬自己離譜的API賬單——
睡了一覺,後臺的Token調用量卻像坐了火箭一樣垂直拉昇,直接把餘額幹到了零,甚至觸發了自動充值。
緊接着,有人直接甩出截圖:自己的Anthropic賬戶在毫不知情的情況下,被狂刷了400美元。
更慘的是,甚至有人的Google Cloud API賬單直接爆表,莫名其妙背上了1000多美元的天價扣款。
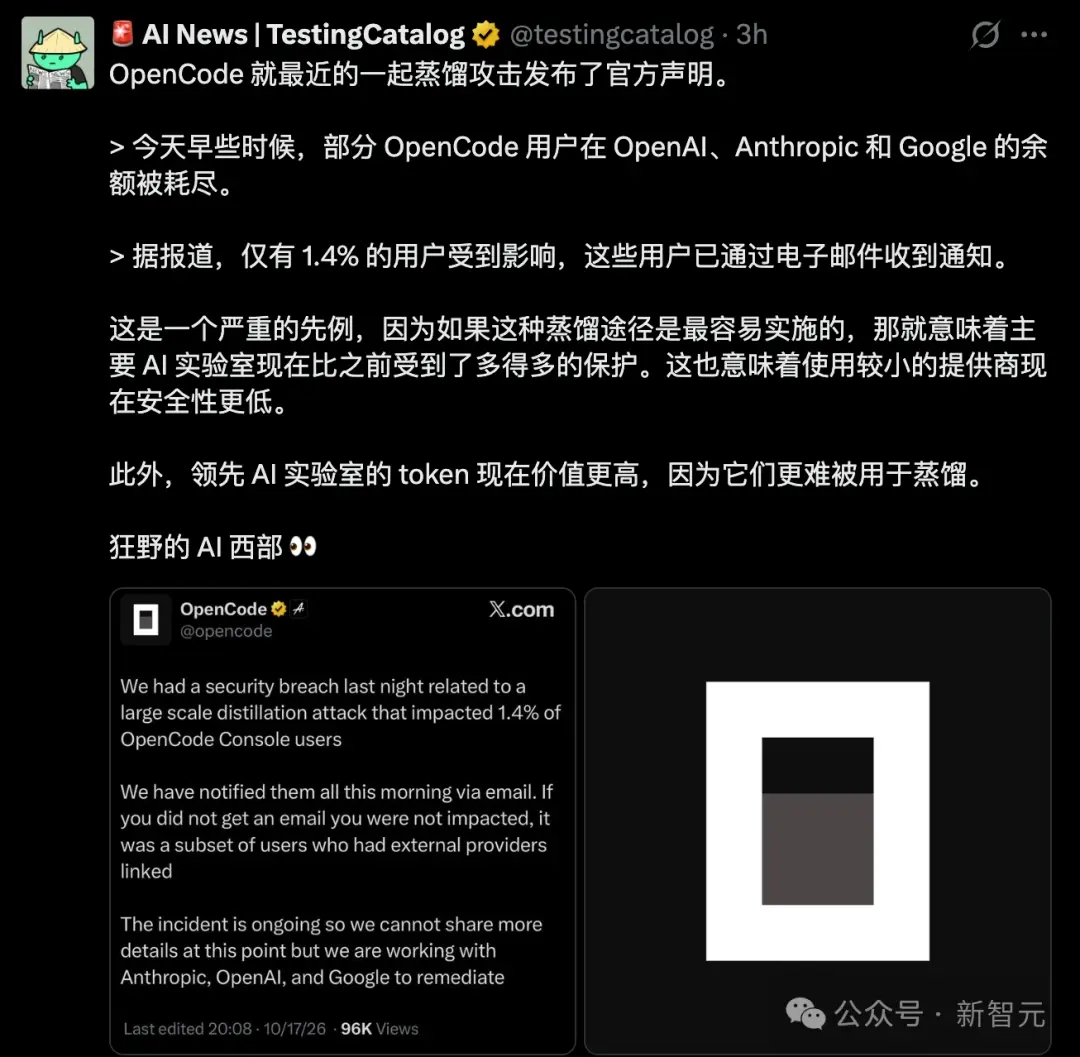
眼看火越燒越大,OpenCode官方緊急發推,實錘了所有人最擔心的那個猜測——
昨晚我們遭遇了一起與大規模蒸餾攻擊相關的安全漏洞,影響了1.4%的OpenCode Console用戶。
在發給用戶的緊急郵件裏,OpenCode終於交了底:
這次捅出大簍子的,是一個「正準備下線的舊版老系統」。
創始人也沒逃過
官方一查才發現,這套還沒來得及關停的系統,居然被黑客直接偷了家。
所有人保存在工作區裏的第三方服務商API密鑰,包括OpenAI、Anthropic等,可能已經暴露。
眼下,OpenCode只能催着用戶趕緊自救:立刻吊銷並重配Key、更新應用設置,再仔細盤一盤最近的調用賬單。
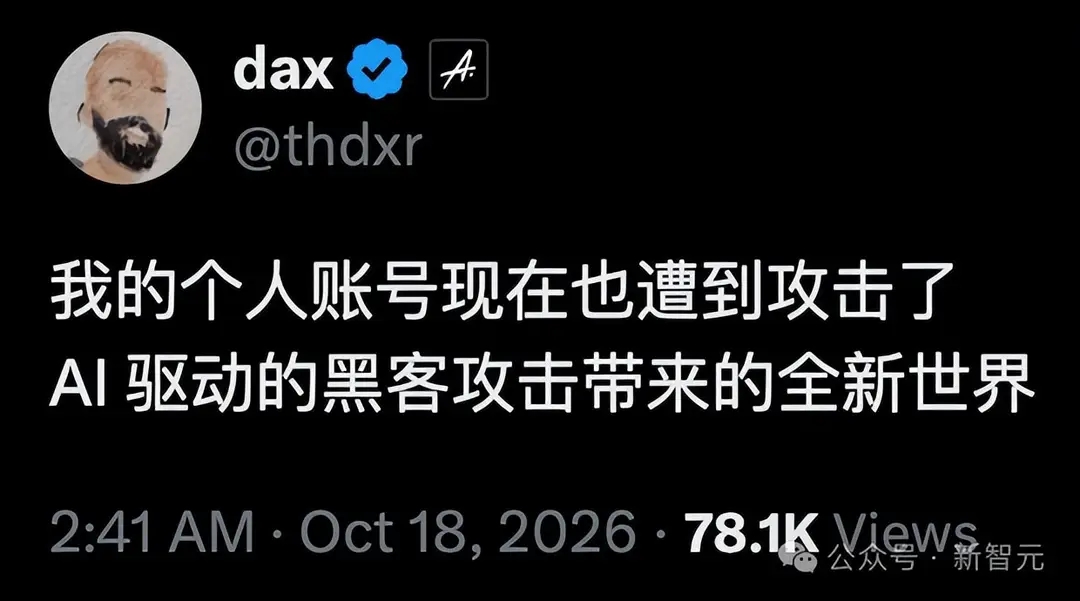
最諷刺的是,在這場波及全網的黑客襲擊中,連OpenCode創始人都沒能逃過一劫。
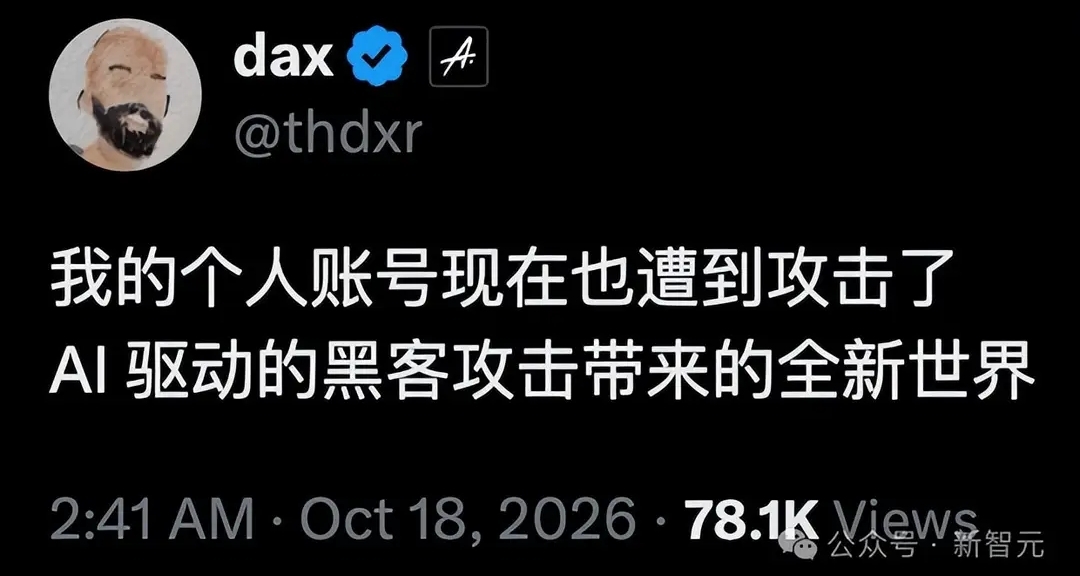
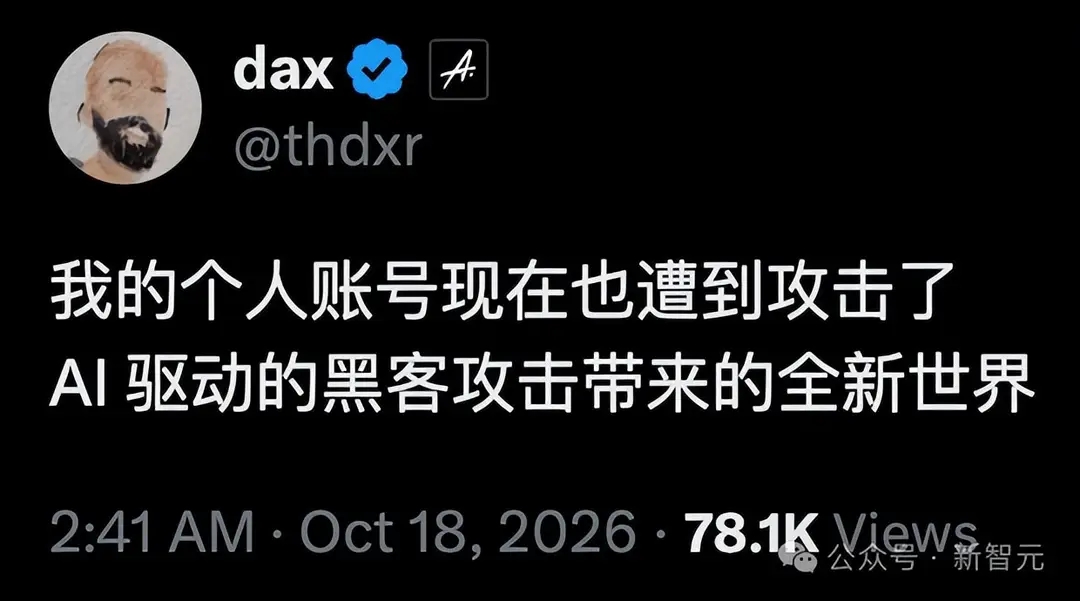
官方聲明發布後不久,OpenCode聯創Dax Raad在X上發帖,語氣裏滿是無奈與震驚:
現在連我自己的個人賬號也在遭受攻擊。這波AI自動化黑客攻擊,真是打開了一個全新的世界。
黑客白嫖API,竟是訓自己的模型
更戲劇性的是,黑客偷走密鑰,不是爲了轉賣,也不是爲了盜取個人聊天記錄。
他們拿着Token,去「訓練自己的模型」了。
這批盯上OpenCode的黑客,在短短几個小時窗口期內,把這些Key裏的每一分錢額度,全部轉化成頂級大模型的高質Token。
想要把小模型喂聰明,最核心的燃料就是海量、高水準的CoT和代碼生成數據。
如果直接去買OpenAI和Claude的API來生成這些訓練數據,動輒需要耗費數百萬甚至上千萬美元的巨資。
而且,各大AI巨頭早就在服務條款裏嚴禁拿自家模型的輸出去訓練,還在後臺部署了極其嚴密的風控系統。
於是,黑客們想出了一招極其陰損的「借刀殺人」,分佈式白嫖開發者。
通過攻破OpenCode這樣的第三方AI工具聚合平臺,黑客一次性拿到了成百上千個真實開發者的API Key。
整個過程中,每一次token消耗,都記在受害開發者的賬上。
AI大佬TestingCatalog一針見血地指出,這開創了一個極其危險的先例!這意味着,使用中小型第三方服務商變得前所未有地危險。
別光改密碼!
舊Key不作廢,錢可能接着燒
收到OpenCode安全郵件的人,眼下最重要的動作,已經寫在通知裏:
去對應模型服務商的官方控制檯,撤銷並更換可能泄露的API密鑰。
改登錄密碼,不能代替撤銷API密鑰。
只在OpenCode裏刪除配置,或把本機程序關掉,也無法讓已經流出的憑據自動失效。要到簽發密鑰的平臺,讓舊Key作廢。
然後檢查近期用量和賬單,保留異常調用記錄、消費時間及相關通知,向服務商申請調查和費用處理。
依賴舊密鑰的正常應用,也需要同步更新。
OpenCode這次泄露的是1.4%用戶的密鑰。比例不大,但教訓很大:
在AI時代,API密鑰,就是開發者的第二張身份證。
別把它隨便交給任何一個「方便」的控制檯。畢竟,黑客可從來不會替你心疼賬單。
更多遊戲資訊請關註:電玩幫遊戲資訊專區
電玩幫圖文攻略 www.vgover.com