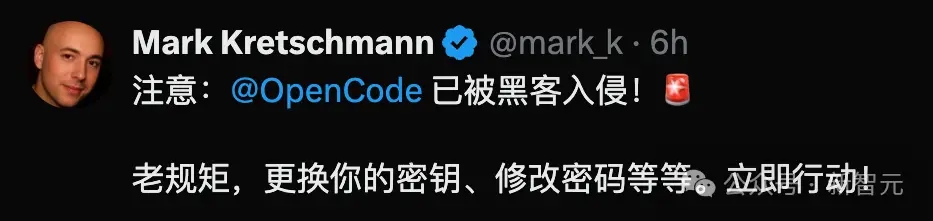
今天,全球不少OpenCode开发者惨遭「洗劫」。
短短几小时,账上的Token几乎全被跑光,整个AI圈彻底绷不住了。
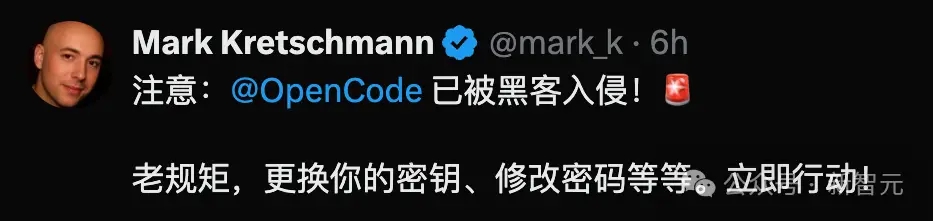
事发后,开源AI编程工具OpenCode火速排查,承认这是一起安全漏洞事件。
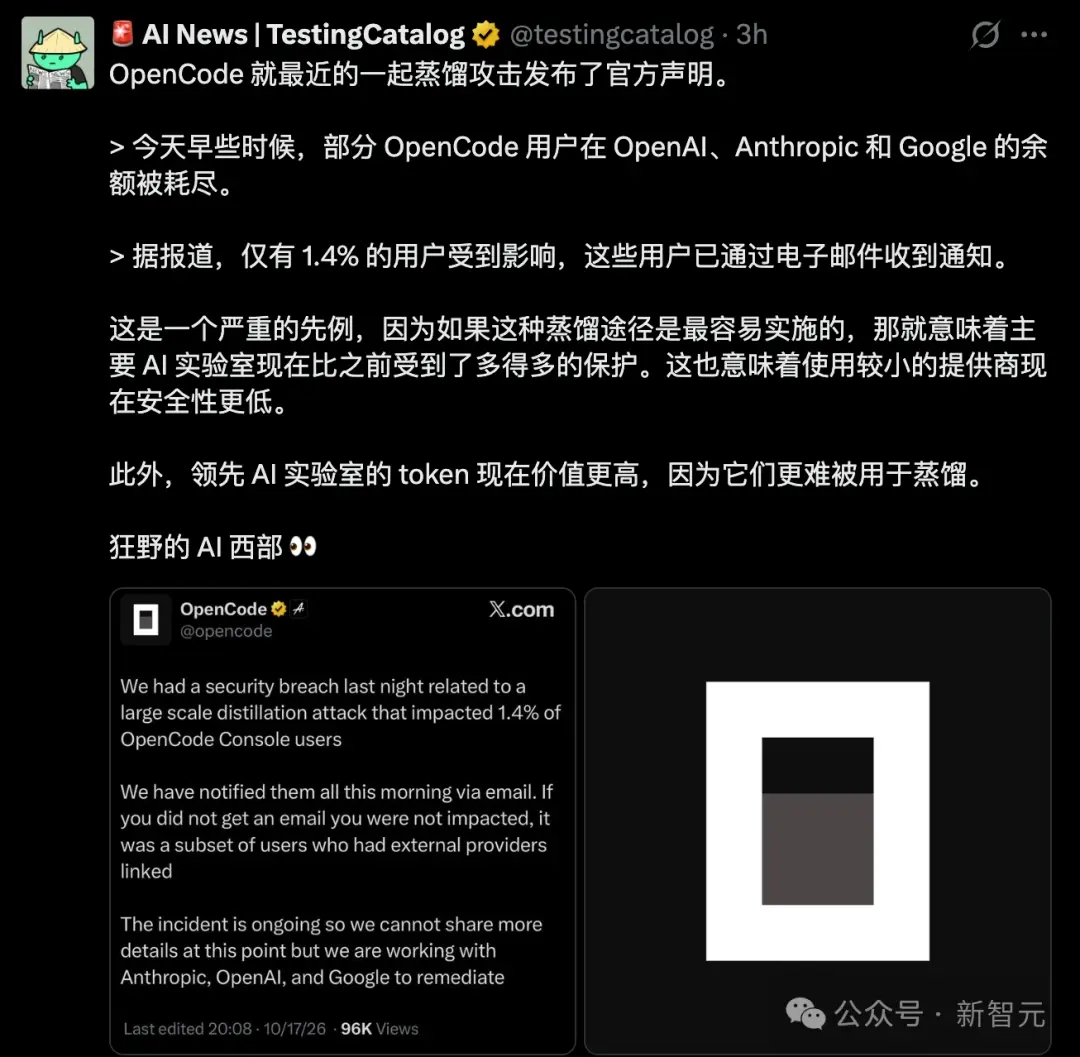
这次大概有1.4%的Console用户不幸躺枪。
他们放在workspace里的「御三家」(OpenAI、Claude、Gemini)API Key直接裸奔。
黑客拿到Key之后根本不客气,逮着顶级模型就是一顿猛刷。
OpenCode已连夜向开发者发邮件预警,并称联合Anthropic、OpenAI和谷歌一起「救火」。
Anthropic负责人Lydia Hallie也火速下场回应,「目前所有疑似泄露的Claude API密钥,已经全部强制注销」。
OpenCode爆惊天漏洞
一夜盗刷1700美金
OpenCode遭洗劫整件事,爆得非常快。
最开始,只是零星有几个程序员在晒自己离谱的API账单——
睡了一觉,后台的Token调用量却像坐了火箭一样垂直拉升,直接把余额干到了零,甚至触发了自动充值。
紧接着,有人直接甩出截图:自己的Anthropic账户在毫不知情的情况下,被狂刷了400美元。
更惨的是,甚至有人的Google Cloud API账单直接爆表,莫名其妙背上了1000多美元的天价扣款。
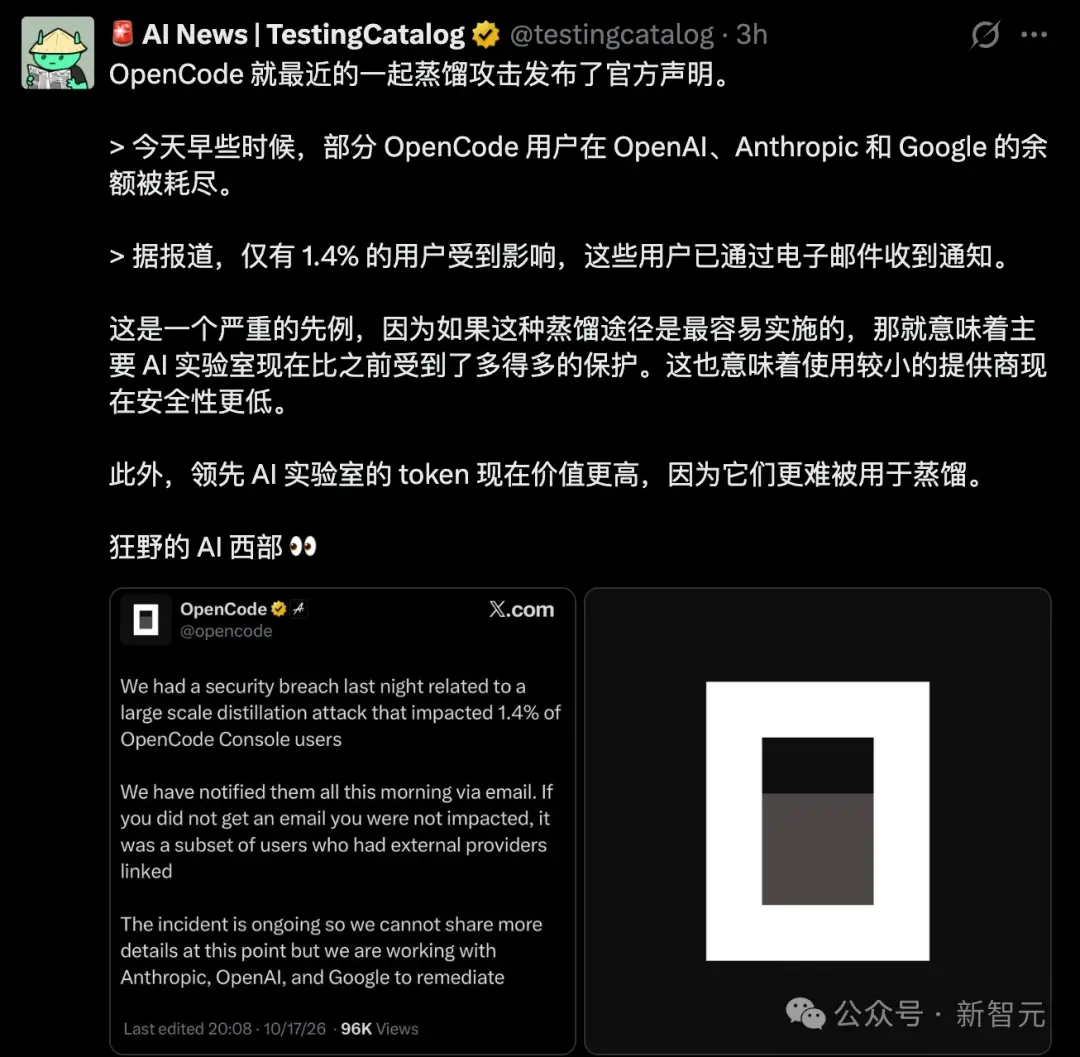
眼看火越烧越大,OpenCode官方紧急发推,实锤了所有人最担心的那个猜测——
昨晚我们遭遇了一起与大规模蒸馏攻击相关的安全漏洞,影响了1.4%的OpenCode Console用户。
在发给用户的紧急邮件里,OpenCode终于交了底:
这次捅出大篓子的,是一个「正准备下线的旧版老系统」。
创始人也没逃过
官方一查才发现,这套还没来得及关停的系统,居然被黑客直接偷了家。
所有人保存在工作区里的第三方服务商API密钥,包括OpenAI、Anthropic等,可能已经暴露。
眼下,OpenCode只能催着用户赶紧自救:立刻吊销并重配Key、更新应用设置,再仔细盘一盘最近的调用账单。
最讽刺的是,在这场波及全网的黑客袭击中,连OpenCode创始人都没能逃过一劫。
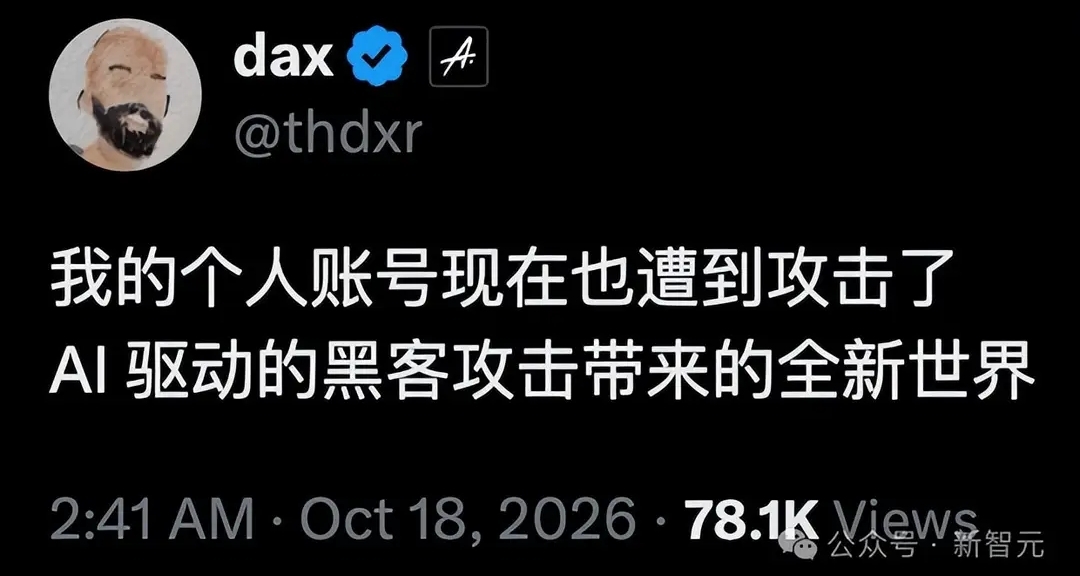
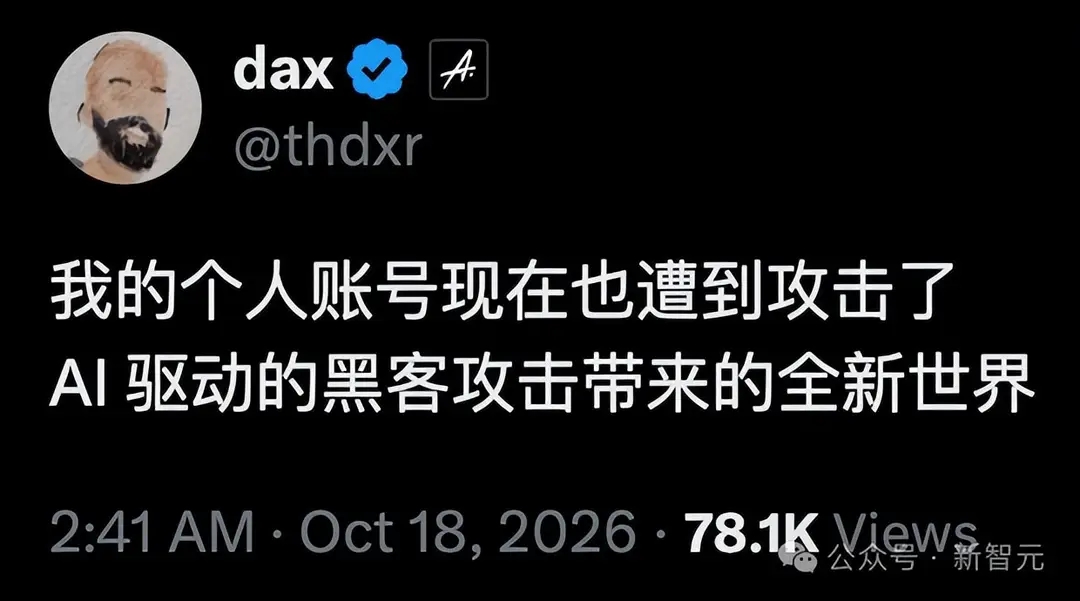
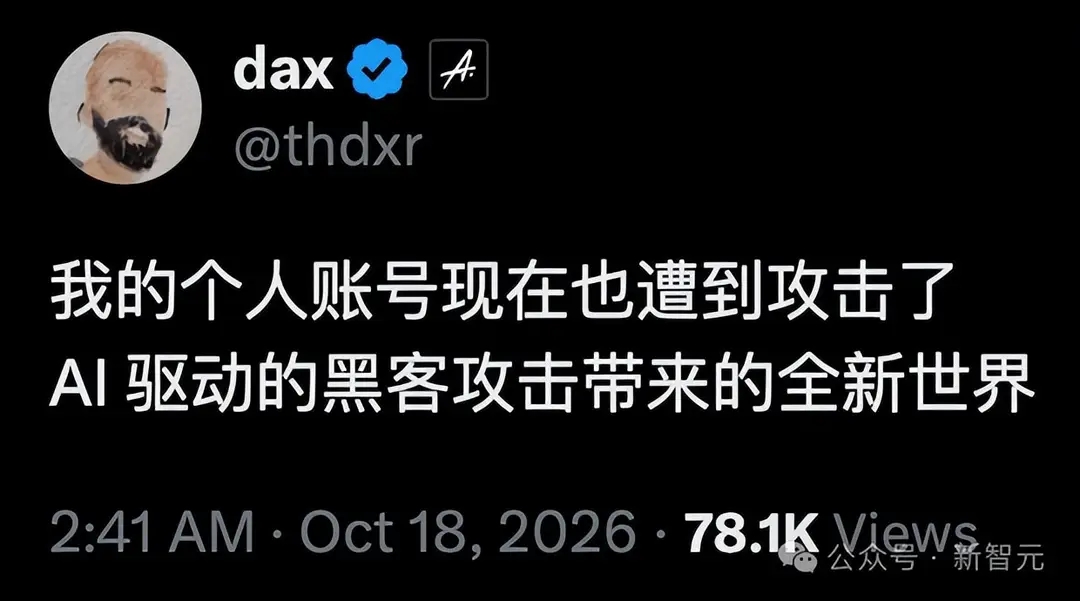
官方声明发布后不久,OpenCode联创Dax Raad在X上发帖,语气里满是无奈与震惊:
现在连我自己的个人账号也在遭受攻击。这波AI自动化黑客攻击,真是打开了一个全新的世界。
黑客白嫖API,竟是训自己的模型
更戏剧性的是,黑客偷走密钥,不是为了转卖,也不是为了盗取个人聊天记录。
他们拿着Token,去「训练自己的模型」了。
这批盯上OpenCode的黑客,在短短几个小时窗口期内,把这些Key里的每一分钱额度,全部转化成顶级大模型的高质Token。
想要把小模型喂聪明,最核心的燃料就是海量、高水准的CoT和代码生成数据。
如果直接去买OpenAI和Claude的API来生成这些训练数据,动辄需要耗费数百万甚至上千万美元的巨资。
而且,各大AI巨头早就在服务条款里严禁拿自家模型的输出去训练,还在后台部署了极其严密的风控系统。
于是,黑客们想出了一招极其阴损的「借刀杀人」,分布式白嫖开发者。
通过攻破OpenCode这样的第三方AI工具聚合平台,黑客一次性拿到了成百上千个真实开发者的API Key。
整个过程中,每一次token消耗,都记在受害开发者的账上。
AI大佬TestingCatalog一针见血地指出,这开创了一个极其危险的先例!这意味着,使用中小型第三方服务商变得前所未有地危险。
别光改密码!
旧Key不作废,钱可能接着烧
收到OpenCode安全邮件的人,眼下最重要的动作,已经写在通知里:
去对应模型服务商的官方控制台,撤销并更换可能泄露的API密钥。
改登录密码,不能代替撤销API密钥。
只在OpenCode里删除配置,或把本机程序关掉,也无法让已经流出的凭据自动失效。要到签发密钥的平台,让旧Key作废。
然后检查近期用量和账单,保留异常调用记录、消费时间及相关通知,向服务商申请调查和费用处理。
依赖旧密钥的正常应用,也需要同步更新。
OpenCode这次泄露的是1.4%用户的密钥。比例不大,但教训很大:
在AI时代,API密钥,就是开发者的第二张身份证。
别把它随便交给任何一个「方便」的控制台。毕竟,黑客可从来不会替你心疼账单。
更多游戏资讯请关注:电玩帮游戏资讯专区
电玩帮图文攻略 www.vgover.com