2023 年 2 月 21 日,《Dota 2》一次永久封禁了四万多个账号。
比封号数字更有意思的,是 Valve 抓人的办法。它在更新里埋了一小块特殊数据。正常玩游戏,永远读不到那里;某些外挂为了拿到额外信息,却会主动翻进去。
Valve 把这种布置叫作 Honeypot,蜜罐。
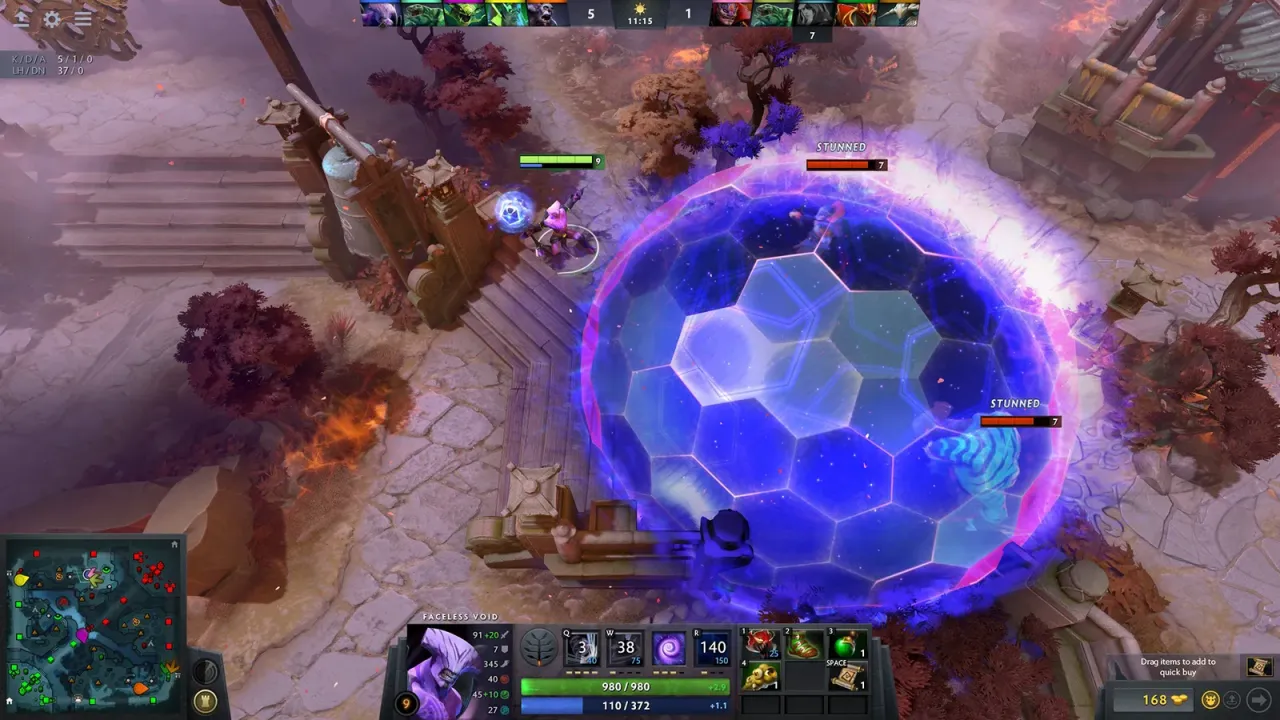
那块数据不是留给玩家的,只等作弊程序自己找上门。被封的四万多个账号都读过它,也就不必再拿一段击杀录像猜来猜去。
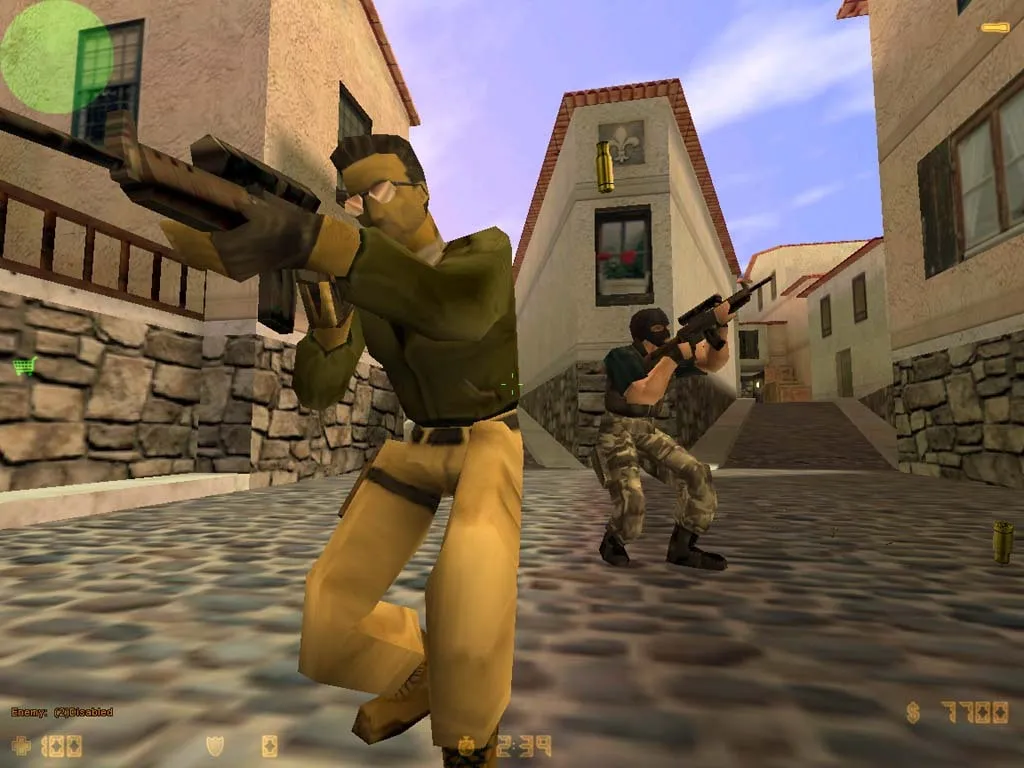
二十多年前,抓外挂可没这么讲究。一间《反恐精英》服务器里要是有人喊“这人开了”,大家先找的不是反作弊程序,是服主。
▍当年怀疑有人开挂,先喊管理员
早期《CS》公共服务器里,吵架往往比判断容易。刚有人被穿墙打死,公屏就开始争:一边认定是透视,另一边说自己听见了脚步。
管理员可以切过去旁观,翻日志,也可以把人踢出去。可他不会一直在线。就算来了,碰上只在关键时刻开一点辅助瞄准、平时照常走位的玩家,也未必看得出来。
何况被踢的人换个服务器,照样接着打。
2000 年 9 月,PunkBuster 的早期版本问世。最初的测试版面向《半条命》的联机环境,后来《战地》玩家也常常会碰到它。它不等管理员进房,而是自己去查运行中的程序、内存和游戏环境,找作弊工具留下的痕迹。
2002 年,Valve 把 VAC 带进《反恐精英》。服主的封禁只管自己那台服务器,VAC 的处罚则在所有受 VAC 保护的服务器之间生效。到了 VAC2,新触发的封禁基本都成了永久的。
这套办法和杀毒软件很像:先研究外挂长什么样,再去电脑上找它的痕迹。麻烦在于对手也会更新。这一版被认出来,作者改掉特征,下一版可能又能用了。
连什么时候封号都得算计。一检测到就立刻封,作者很容易拿自己的更新记录逐个对照,摸清是哪处改动露了馅。延迟封禁不够痛快,但能少给对方一点提示。
▍从查程序,到重看一局比赛
到了《CS:GO》,有些作弊者已经不追求枪枪爆头了。
知道对面有没有进 B 点,知道烟后是不是藏着人,或者让准星在最后一瞬间悄悄偏正一点,就够改变结果。战绩可以很普通,枪法看着也不算离谱。
2013 年 5 月,《CS:GO》开始测试 Overwatch(监管系统)。符合条件的玩家会收到匿名录像,判断里面有没有透视、瞄准辅助或者其他违规。
监管界面里有个选项叫“证据不足”。
提前架枪,可能是听见了脚步;穿烟打中人,可能是运气,也可能是对地图太熟。一个人一路绕开对面的埋伏,也未必能凭录像断定他开了全图。审查者看到的只是行为,得自己判断这些行为到底能证明什么。
问题是比赛每天都在打,可疑片段越攒越多。人看得再认真,也有看不过来的时候。
2018 年,Valve 工程师 John McDonald 在游戏开发者大会上介绍了 VACnet。它用机器学习模型分析对局里的瞄准行为,从海量记录中筛出更值得调查的场次。它看的不只是命中率,还有开枪前后视角怎么移动、准星靠近目标时走了什么轨迹。
外挂可以改名,程序可以一遍遍改;可只要作弊者还得在游戏里开枪,准星就会留下记录。当然,机器筛完还得走后续判定,“爆头多”本身不能当封号理由。
国内玩家熟悉的游戏里也有类似思路,只是要分清处理的是哪种违规。
《王者荣耀》在 2021 年介绍过“鹰眼护卫队”:一部分玩家参与观看对局片段,判断挂机、消极比赛、故意送人头之类的行为。官方后来还专门回应过队员乱判、片面追求准确率的问题,加了客服抽检和复核。
它主要处理的是不良对局行为,不是靠玩家投票去认外挂程序。队友操作稀烂和故意演你,隔着回放有时也真不好分。
▍墙后的人,为什么会被透视看见
说到透视,很多人会想到一堵忽然变透明的墙。但有些外挂根本不用碰那堵墙。
联机游戏为了画面顺畅,常常提前把一部分角色信息发到玩家电脑上。屏幕上没看见敌人,不代表客户端里没有他的坐标。外挂读出这些本不该显示的数据,就能把墙后的站位标出来。
《无畏契约》的开发团队换了个思路:尽量不把你此刻用不上的敌人位置发给你的客户端。
2020 年,Riot 工程师 Paul Chamberlain 写过一篇介绍 Fog of War(战争迷雾)的技术文章。思路是让服务器先判断某个敌人有没有可能进入你的视野,再决定什么时候同步他的位置。
难的不是藏,是不能藏过头。发早了,外挂照样能偷看;发晚了,对方从墙角露头时,正常玩家眼前会凭空冒出一个人。服务器还得在一帧之内做完大量判断。Riot 早期原型一度要花掉约一半的服务器帧时间,反复改算法后才压到 2% 以下。
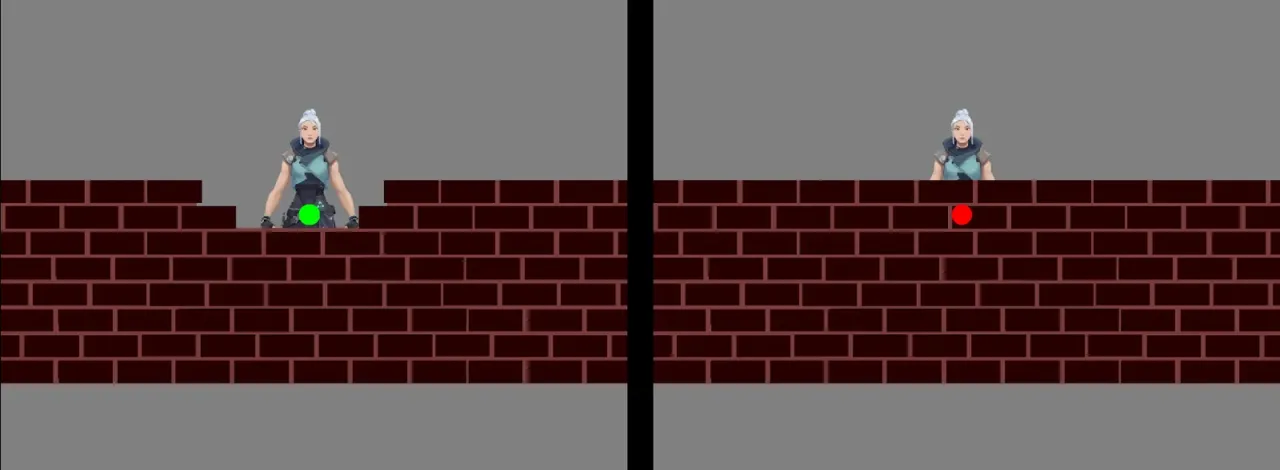
与其等透视出现再追着封,Riot 先改了游戏传信息的方式。
▍既然有人偷看,就留一份假答案
开头说的《Dota 2》蜜罐,利用的正是外挂爱读内部数据的习惯。Valve 当时说得很明确:被封的四万多个账号,都访问过那片正常游玩不会读取的区域。
同样是 2023 年,《使命召唤》的 RICOCHET 反作弊团队公开了另一种陷阱,叫 Hallucinations(幻象)。
游戏里会出现模仿真实玩家行动的诱饵角色。普通玩家看不见;被标记的可疑账号或已确认的作弊账号,用非法信息工具时却可能看到它们,有的自瞄工具甚至会直接锁上去。
一个正常视野里根本不该出现的目标被人长时间追踪,调查人员就有了进一步核查的线索。这不是说朝空地乱开一枪就会被封。官方公布诱饵用途时,也把“调查”和“对已确认作弊者的干扰”分开讲了。
2024 年 9 月,Valve 在《Deadlock》的更新公告里写了个处罚办法:发现作弊者后,对手可以选择立刻结束比赛并封号,或者先把他变成青蛙,让他在场上蹦到这局结束,再封。
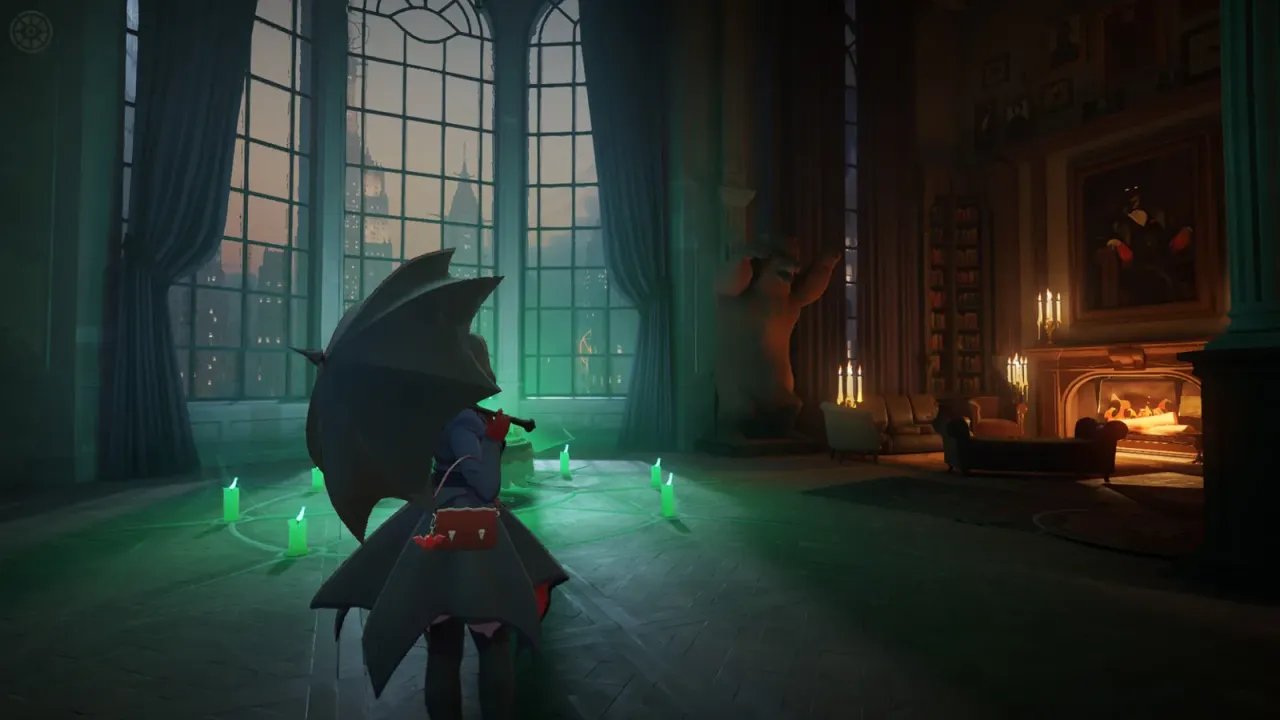
不过青蛙是处罚,不是检测手段。到底凭什么认出作弊者,Valve 在那份公告里没细说。具体怎么检测出来是不是外挂我们也不太好说…
▍《英雄联盟》《王者荣耀》还要判断:是不是换了个人打
传统外挂是让程序替玩家多干点活。排位里还有一种麻烦,光看画面很难发现:账号还是那个账号,屏幕前的人换了。
2024 年,Riot 开始在中国大陆以外的《英雄联盟》服务器部署 Vanguard。它会对运行环境做更深的检查来找作弊工具,系统权限和兼容性也随之成了争论焦点。国服的安排不能照搬海外。
查得深,也不见得次次都对。2023 年《CS2》就闹过一场误封:AMD 显卡驱动的 Anti-Lag+ 为了降延迟,会动到游戏引擎代码,结果撞上了 VAC 的检测规则。AMD 后来撤下了相关功能,Valve 也开始撤销受影响的封禁。
2026 年 9 月,Riot 公开介绍了 Anti-Boost 反代练系统。它从 2025 年起就在《英雄联盟》里测试,要找的是:一个账号的排位分,是不是有相当一部分是别的更高水平玩家登录上去替他打出来的。连赢几局不等于会被当成代练,系统也不是靠某一次操作给你“验明正身”。
《王者荣耀》今年 3 月也公布过反代练识别的思路。官方提到,就算代练刻意模仿号主,连招节奏、反应速度这些细微差别仍可能露出线索。不过公告没给出完整的判断规则,不能据此认为连招突然快了一点就要封号。
至于查修改器、变速器、客户端篡改,又是另一门手艺。举报消极、查外挂、查代练,目的都是维护对局规则,但不是同一套算法什么都能看穿。
▍斗地主没有准星,怎么抓作弊?
《JJ比赛》的作弊举报页面里,有一条很有画面感的填写示例:
“地主出单报小王,队友不顶大王发对子。”
看到这种出牌,队友多半要急。但这只是举报时可以描述的疑点,“没用大王压小王”本身远不够封号。
JJ 公布的判罚条例比举报示例细得多。它不要求玩家记住所有出过的牌;一手看着离谱的牌,也得结合前后几轮来判断。
要认定串通作弊,平台还得看账号之间有没有关联、牌局里有没有符合规则定义的异常。严重决策失误、消极报复和作弊,在条例里是分开处理的。2026 年 7 月起,经典斗地主的举报先走机器审核,没通过的可以申请人工复审。
这就是棋牌和枪战游戏的不同。枪战里还能看准星怎么突然移过去,牌桌上能留下的只有出牌顺序、手牌和牌局记录。系统能回放每一手牌,却不能把所有让人看不懂的决定都算成串通。
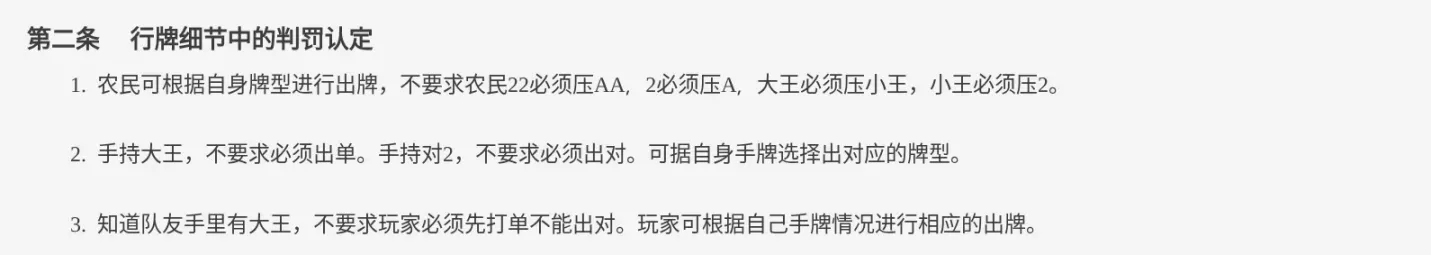
那条举报示例会让人忍不住追问:“手里有大王,为什么不压?”可翻到正式的经典斗地主判罚条例,第二条第一款写得明明白白:农民可以按自己的牌型出牌,不要求大王必须压小王。
更多游戏资讯请关注:电玩帮游戏资讯专区
电玩帮图文攻略 www.vgover.com